Tu banner de cookies probablemente no cumple: cómo comprobarlo en 30 segundos
Si tienes un sitio web en Chile y ya instalaste un banner de cookies, es probable que creas que tu trabajo sobre la Ley 21.719 terminó ahí. En menos de 10 segundos te demostraré por qué eso es un error: si tu banner dice “Usamos cookies. Aceptar”, no estás pidiendo permiso, estás confesando que ya […]
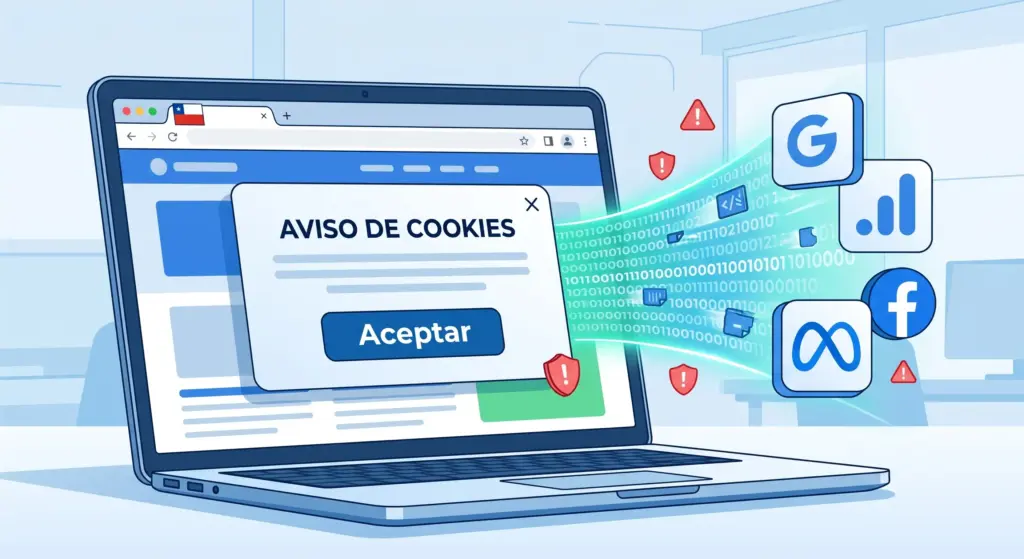
Si tienes un sitio web en Chile y ya instalaste un banner de cookies, es probable que creas que tu trabajo sobre la Ley 21.719 terminó ahí. En menos de 10 segundos te demostraré por qué eso es un error: si tu banner dice “Usamos cookies. Aceptar”, no estás pidiendo permiso, estás confesando que ya violaste la privacidad del usuario.
El 1 de diciembre de 2026 entra en vigencia plena la Ley 21.719. Las multas por incumplimiento técnico llegan hasta los 100 millones de pesos o el 4% de los ingresos brutos anuales.
El error más común no es no tener banner, sino tener uno que es puro decorado. Diseñar una interfaz bonita no sirve de nada si por debajo de esa capa visual tu sitio web está filtrando datos a Meta y Google sin permiso. El lujo en la web no es una etiqueta estética, es una experiencia completa de seguridad, velocidad y respeto por el usuario.
La conveniencia no puede estar peleada con el sentido común
Para el marketing, es muy “conveniente” rastrear al usuario apenas entra a la página para saber qué hace. Pero ese sentido común comercial choca de frente con la ley.
La Ley 21.719 exige consentimiento previo, libre, informado y expreso. Si el tracking ya se activó cuando aparece el aviso, tu banner es una burla. Es como entrar a la casa de alguien, sentarte en el sofá a comer de su refrigerador y, cuando te descubre, decirle: “Ah, voy a estar aquí, ¿te parece?”. No le diste la opción de decir que no antes de entrar.
Cómo se ve un banner que NO cumple (y por qué te hace ver mal)
Si tienes que explicarle a la gente por qué tu sitio es seguro, ya perdiste. Un sitio que cumple se nota solo. Estos son los patrones que delatan un banner inútil:
- El botón “Aceptar todo” brilla y el “Rechazar” no existe o es un enlace minúsculo. Si rechazar las cookies lleva más clics que aceptarlas, no es consentimiento libre.
- El cerrar la ventana (la “X”) o seguir navegando cuenta como aceptación. El silencio no es consentimiento. Si el usuario cierra el banner, debe interpretarse como un rechazo.
- El banner solo aparece después de un scroll. Si el usuario tuvo que bajar para ver el aviso, ya dejó rastros de su visita en servidores de terceros.
Un sitio que hace esto transmite una cosa: desorden técnico y desinterés por la privacidad.
Cómo se ve uno que sí cumple (la experiencia premium)
Un sitio que realmente cumple con la normativa ofrece una experiencia impecable:
- Aparece de inmediato, bloqueando la interacción hasta que el usuario toma una decisión.
- Tiene dos botones con el mismo peso visual: “Aceptar todo” y “Rechazar todo”.
- No carga ningún script de terceros hasta que el usuario hace clic en “Aceptar”.
Ese es el estándar de un sitio corporativo que cuida su marca y a sus clientes. No es un plugin gratuito instalado en cinco minutos; es infraestructura de confianza.
Cómo comprobarlo tú mismo en 30 segundos
No necesitas saber de código para auditar esto hoy. Hay dos caminos.
El método simple (ventana de incógnito + navegador)
- Abre tu sitio web en una ventana de incógnito de Chrome o Edge.
- Antes de hacer cualquier clic, presiona F12 (o clic derecho > “Inspeccionar”).
- Ve a la pestaña Network (Red) y recarga la página (F5).
- En la barra de búsqueda de esa pestaña, escribe:
analytics,gtag,fbeventsocollect.
Si ves que el navegador está cargando archivos que coinciden con esos nombres antes de que hagas clic en “Aceptar” en tu banner, tu sitio no cumple. El rastreo ya comenzó sin tu permiso.
Si eso te suena a chino: qué pedirle a quien te hizo la web
Si las herramientas de desarrollador no son lo tuyo, está bien. Escribe un correo a tu agencia o desarrollador y hazles esta pregunta exacta:
“¿Nuestro sitio web bloquea la ejecución de scripts de terceros (como Google Analytics o el píxel de Meta) hasta que el visitante hace clic en Aceptar en el banner de cookies?”
Si la respuesta es “no”, “es muy complicado” o “no se puede”, tu sitio no cumple y estás expuesto a multas.
Los scripts que más se disparan antes del consentimiento
En mis auditorías de seguridad, estos son los “invitados” que más veces encuentro colándose en la fiesta antes de que el portero (el banner) les pida el carnet:
- Google Analytics (gtag.js): El rastreador más común. Recoge datos de tráfico y comportamiento.
- El píxel de Meta (Facebook): Trata datos personales con fines publicitarios.
- Google Tag Manager (GTM): Si GTM se carga antes del consentimiento, todo lo que tenga adentro también se está ejecutando.
- Mapas de Google y Chats en vivo: Guardan datos de ubicación y comportamiento apenas entra el visitante.
Por qué implementar el bloqueo previo no es gratis ni automático
Los consumidores (y muchos dueños de negocios) tampoco entienden la tecnología detrás del banner. ¿Para qué sirve exactamente? ¿Por qué cuesta dinero arreglarlo si el plugin era gratis?
Arreglar esto no es cambiar un texto. Es alterar la forma en que tu sitio web sirve el código. En lugar de cargar los scripts de seguimiento directamente, los “envolvemos” en un contenedor de JavaScript que los pausa. El navegador los descarga, pero no los ejecuta. Solo cuando el usuario hace clic en “Aceptar”, el contenedor desbloquea los scripts. Si hace clic en “Rechazar”, se destruyen.
Existen plugins que prometen hacer esto, pero requieren una configuración rigurosa para que no rompan el diseño ni el rendimiento. En sitios construidos con arquitecturas de alto rendimiento (como brante.dev, que usa Astro consumiendo WordPress por REST), implementamos esta lógica a nivel de servidor o mediante un Consent Mode v2 de Google, garantizando que cero datos salgan antes del clic.
La conexión mental: de un banner roto a un sitio blindado
Aquí es donde mi trabajo cobra sentido. Cuando un cliente me escribe porque su sitio pierde ventas por lento o porque recibió una notificación de incumplimiento, no le vendo “arreglar el banner”. Le vendo una Auditoría de Seguridad o una Póliza de Mantenimiento que deja su sitio blindado.
El bloqueo previo de scripts no solo te salva de una multa de 100 millones de pesos; también mejora drásticamente tus tiempos de carga (WPO) y tu puntaje en PageSpeed, porque dejas de cargar código innecesario que ralentiza el sitio. Seguridad y rendimiento son las dos caras de la misma moneda.
Preguntas frecuentes
¿Es obligatorio tener un banner de cookies en Chile?
Sí, si tu sitio web utiliza herramientas que recogen datos personales mediante cookies (analítica, marketing, formularios). La Ley 21.719 exige que obtengas el consentimiento del usuario antes de tratar esos datos.
¿Cuánto es la multa por no cumplir la Ley 21.719?
Las multas administrativas pueden llegar hasta 100 millones de pesos o el 4% de los ingresos brutos anuales del responsable, lo que sea mayor. Además, la Agencia puede ordenar el cese del tratamiento de datos.
¿Puedo usar un banner que dice “Seguir navegando” como aceptación?
No. El consentimiento no puede presumirse por acciones pasivas del usuario como seguir navegando o cerrar el aviso. Debe ser una acción afirmativa (un clic en “Aceptar”).
¿Las cookies esenciales también necesitan consentimiento?
No. Las cookies estrictamente necesarias para el funcionamiento del sitio (como las del carrito de compras o la seguridad de la conexión) no requieren consentimiento, pero sí deben declararse en la política de cookies.
¿Qué hago si mi banner no bloquea los scripts?
Debes contactar a un desarrollador para que implemente el bloqueo previo al consentimiento. Para revisar el estado técnico general de tu sitio hoy, puedes usar mi Escáner de cumplimiento Ley 21.719.
Si hiciste la prueba de los 30 segundos y descubriste que tu banner es solo decoración, no esperes a diciembre. Revisa de inmediato el estado técnico de tu sitio con mi Escáner de cumplimiento Ley 21.719. Te dará una nota de la A a la F en segundos.
Nota honesta: En brante.dev cubro la adecuación técnica de tu sitio (bloqueo de scripts, cifrado, cabeceras de seguridad). La parte legal —redacción de la política de privacidad por un abogado o el registro en la Agencia— requiere revisión de un especialista legal, y te indicaré con claridad dónde termina mi alcance.
Continúa explorando
¿Te gustaría que investigue un caso similar o resuelva una duda técnica?
Propón una problemática de tu empresa o vota por temas de otros lectores para abordarlos en los próximos análisis técnicos.