Checklist de seguridad WordPress para pymes chilenas (2026)
El 70% de las pymes chilenas no tiene ninguna medida de ciberseguridad. Y desde diciembre de 2026, no tenerlas deja de ser solo un riesgo técnico: pasa a ser un riesgo legal. Si crees que tu sitio está seguro porque no ha sido hackeado aún, estás jugando a la lotería con los datos de tus […]
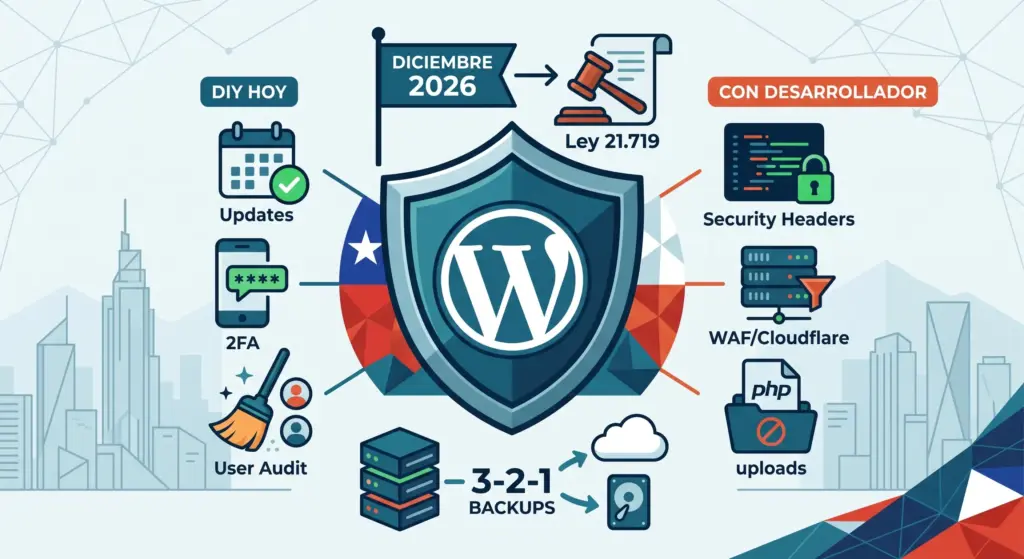
El 70% de las pymes chilenas no tiene ninguna medida de ciberseguridad. Y desde diciembre de 2026, no tenerlas deja de ser solo un riesgo técnico: pasa a ser un riesgo legal. Si crees que tu sitio está seguro porque no ha sido hackeado aún, estás jugando a la lotería con los datos de tus clientes.
Un sitio web bonito no sirve de nada si la puerta trasera está abierta. El lujo en internet no es una etiqueta estética, es una experiencia completa de rapidez, confianza y seguridad. Si tienes que explicarle a tus clientes que su información está segura en tu plataforma, ya perdiste. La seguridad real se nota porque simplemente funciona, y porque el sitio nunca se cae en el peor momento.
Esta es la guía definitiva, ordenada por impacto real y no por folclore, para que sepas exactamente qué hacer hoy, qué dejar a un desarrollador y qué es pura pérdida de tiempo.
Por dónde entran realmente (deja de preocuparte por lo que no importa)
Existe el mito de que WordPress es inseguro por naturaleza. Los datos de los informes anuales de Patchstack y Sucuri demuestran lo contrario: el núcleo de WordPress es sólidamente seguro. El problema real son los plugins.
Según los reportes más recientes de vulnerabilidades en el ecosistema, más del 90% de los hackeos exitosos se originan en plugins vulnerables, temas abandonados o credenciales débiles. Menos del 1% se debe a una falla crítica en el núcleo de WordPress.
El mensaje central es este: no es que WordPress sea inseguro. Es ese plugin de reservas o de pago que instalaste hace tres años, que dejó de recibir actualizaciones, y que tiene una vulnerabilidad grave (CVE) conocida que cualquier script automatizado puede explotar en minutos.
En todas las auditorías forenses que he realizado, el vector de entrada es siempre el mismo: algo que nadie actualizó o un código malicioso escondido en un plugin “gratuito” descargado de un sitio dudoso. La conveniencia de no actualizar para “no romper el sitio” no puede estar peleada con el sentido común de la seguridad.
El checklist (ordenado por impacto real)
Aquí no hay relleno. Estas son las medidas técnicas que realmente evitan que tu sitio sea comprometido. Divididas en tres bloques según quién debe ejecutarlas.
🟢 Hazlo tú hoy (30 minutos)
No necesitas saber de código para aplicar estas medidas hoy mismo. Son la línea base de la higiene digital.
- Actualizar el núcleo, plugins y temas: Las actualizaciones no son por estética, parchean agujeros de seguridad críticos. Un plugin desactualizado es una invitación abierta.
- Activar la autenticación en dos factores (2FA): Tu contraseña no sirve de nada si la filtran en una brecha de datos. El 2FA detiene el 99% de los ataques automatizados por fuerza bruta.
- Revisar y limpiar usuarios: Revisa la lista de usuarios con acceso de administrador. Elimina a quien no reconozcas y baja los privilegios de los que solo necesitan editar contenido, no administrar el sistema.
- Eliminar plugins y temas desactivados: Un plugin desactivado sigue siendo código explotable viviendo en tu servidor. Si no lo usas, bórralo.
- Verificar tus respaldos: Asegúrate de que existan, que estén fuera de tu servidor principal y que funcionen (más sobre esto abajo).
🟡 Requiere a un desarrollador web
Estas medidas técnicas requieren modificar archivos del servidor o configurar la infraestructura. Si se hace mal, puede romper tu sitio. Aquí es donde mi trabajo toma valor.
- Implementar cabeceras de seguridad (CSP, HSTS, X-Frame-Options): Son instrucciones directas al navegador que bloquean clickjacking, ataques XSS y fuerzan el cifrado HTTPS. Son invisibles para el usuario, pero lo blindan.
- Deshabilitar la ejecución de PHP en /uploads: La carpeta de subidas de imágenes es el lugar favorito para esconder backdoors. Si el servidor está configurado para no ejecutar archivos PHP ahí, un script malicioso subido se vuelve inofensivo.
- Instalar un WAF a nivel de red (Cloudflare): Un Web Application Firewall a nivel de red filtra el tráfico malicioso antes de que toque tu servidor. Los plugins de WAF dentro de WordPress consumen recursos de tu hosting y son menos efectivos.
- Limitar intentos de login: Bloquear IPs después de 3 o 5 intentos fallidos de acceso. Detiene los ataques de fuerza bruta en seco.
- Desactivar el editor de archivos del admin: Desde el panel de WordPress, un administrador puede editar el código de los temas. Si esa cuenta es comprometida, el atacante tiene control total. Hay que desactivar esta función desde el
wp-config.php.
🔴 Requiere auditoría forense
Si sospechas que ya estás comprometido, o si quieres estar 100% seguro antes de una migración o del cumplimiento legal estricto, necesitas una auditoría profunda. El escaneo externo no ve esto.
- Verificar la integridad del núcleo: Comparar los archivos originales de WordPress con los que están en tu servidor para detectar modificaciones ocultas.
- Búsqueda de backdoors y malware: Escaneo línea por línea en busca de código ofuscado, evals base64, y llamadas a servidores de comando y control.
- Revisión de credenciales expuestas: Auditar el código fuente y el historial de versiones (git) para encontrar API keys, contraseñas de bases de datos y tokens dejados por error por desarrolladores anteriores.
Lo que NO sirve (teatro de seguridad)
En mi trabajo tengo que ser brutalmente honesto. Hay cientos de blogs recomendando medidas que son puro placebo. Si pagaste por esto, te vendieron humo.
- Ocultar la versión de WordPress: Todo el mundo lo recomienda. La realidad: detiene a los scripts más básicos de escaneo, pero un atacante real puede fingerprintear tu versión viendo los archivos CSS o JS que carga tu tema. Útil, pero marginal.
- Cambiar la URL de wp-admin (Security through obscurity): Creer que cambiar
tusitio.cl/wp-adminatusitio.cl/ingreso-secretote protege es un mito. No detiene a nadie serio, ya que los bots escanean el comportamiento de las cookies y las rutas de acceso de la API. - Plugins de seguridad “todo en uno”: Muchos instalan un plugin gratuito pesado que promete hacer de todo. La realidad es que consumen recursos vitales de tu servidor, ralentizan tu sitio (arruinando tu PageSpeed) y dan una falsa sensación de protección. La seguridad de verdad se hace en el servidor, no dentro de un plugin de PHP.
Los respaldos: la única medida que te salva cuando todo falló
La seguridad no se trata de si te van a atacar, sino de qué tan rápido te recuperas cuando suceda.
El estándar de oro es la regla 3-2-1: tener 3 copias de tus datos, en 2 medios diferentes (por ejemplo, servidor y disco local), con 1 copia fuera del sitio (offsite).
Un respaldo que vive en el mismo servidor donde está tu WordPress no sirve de nada. Si un atacante compromete tu servidor y encripta tus archivos, también encriptará tu backup.
Además, un backup debe ser verificado. Tener un archivo .zip guardado en la nube no es un backup útil si está corrupto o si no sabes cómo restaurarlo en una emergencia.
Mi experiencia: El 100% de los sitios que he tenido que recuperar de un hackeo “tenía backups”. Casi ninguno tenía backups que funcionaran o que estuvieran actualizados al día anterior. Aquí es donde una Póliza de Mantenimiento profesional marca la diferencia: no solo hacemos el respaldo, sino que lo restauramos en un entorno de pruebas cada mes para asegurar que funcione.
Seguridad y Ley 21.719: por qué esto ya no es opcional
Aquí es donde la seguridad técnica se convierte en obligación legal, y donde casi ninguna pyme chilena está haciendo la conexión.
La Ley 21.719 de Protección de Datos Personales exige que los responsables del tratamiento de datos implementen medidas técnicas y organizativas apropiadas al riesgo. Esto significa que si tienes formularios de contacto, sistemas de reservas o tiendas online, tener un sitio desactualizado sin WAF y sin backups no es solo negligencia técnica: es un incumplimiento legal directo.
- Obligación de notificar: Si sufres un hackeo que filtra datos personales, la ley te obliga a notificar a la Agencia de Protección de Datos y a los afectados en un plazo perentorio.
- Infracción por sí sola: La falta de medidas de seguridad (como tener plugins obsoletos o no tener 2FA) puede ser sancionada aunque no haya ocurrido una filtración, si la Agencia detecta la vulnerabilidad técnica en una auditoría.
- Multas: Las multas llegan hasta los 100 millones de pesos o el 4% de los ingresos brutos anuales.
Antes, no tener seguridad era un riesgo de negocio. Desde diciembre de 2026, es un riesgo legal y financiero directo.
Cómo saber en qué estás parado
Si llegaste hasta aquí, ya entiendes que la seguridad no es un plugin, es una arquitectura.
Para saber exactamente en qué estado está tu sitio hoy, puedes usar mi Escáner de Ley 21.719 de forma gratuita. Te dirá si estás exponiendo versiones vulnerables, si faltan cabeceras de seguridad críticas y qué tan expuesto está tu sitio a los ojos del público.
Escanear mi sitio gratis ahora
Si el escáner arroja problemas graves, o si quieres que un experto revise el interior de tu sitio (donde el escáner no llega), puedo ayudarte. Mi Auditoría Forense de Seguridad revisa cada archivo de tu WordPress en busca de backdoors y vulnerabilidades reales, entregándote un plan priorizado para blindar tu negocio. Y si prefieres no preocuparte nunca más, mi Póliza de Mantenimiento se encarga de que tu sitio esté actualizado, respaldado y monitoreado todos los meses.
Ver servicios de seguridad y mantenimiento
Nota honesta: En brante.dev cubro la seguridad técnica y la adecuación de infraestructura. La gestión de respaldos y la auditoría de código son mi terreno. La parte legal de la Ley 21.719 debe ser validada por un abogado, y te diré con claridad dónde termina mi trabajo.
Continúa explorando
¿Te gustaría que investigue un caso similar o resuelva una duda técnica?
Propón una problemática de tu empresa o vota por temas de otros lectores para abordarlos en los próximos análisis técnicos.