Te hackearon el WordPress: qué hacer (y qué no) en las primeras horas
Si acabas de confirmar que tu sitio web redirige a páginas de apuestas, muestra avisos rojos de advertencia en el navegador o tiene usuarios administradores que tú jamás creaste, guarda la calma. Es una situación agobiante, pero actuar con cabeza fría en las próximas dos horas definirá cuánto tiempo y dinero te costará resolverlo. Si […]
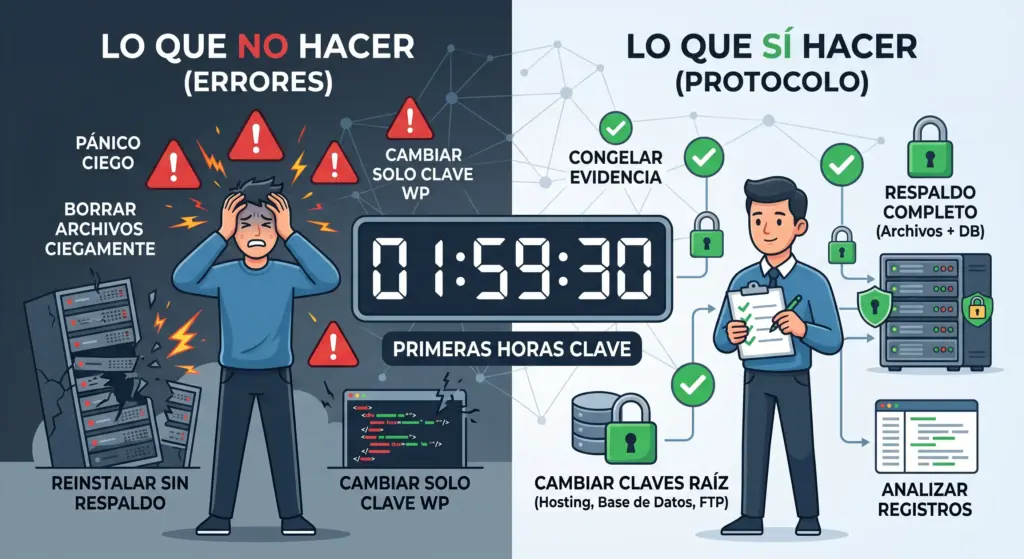
Si acabas de confirmar que tu sitio web redirige a páginas de apuestas, muestra avisos rojos de advertencia en el navegador o tiene usuarios administradores que tú jamás creaste, guarda la calma. Es una situación agobiante, pero actuar con cabeza fría en las próximas dos horas definirá cuánto tiempo y dinero te costará resolverlo. Si anteriormente revisaste nuestra guía sobre las 5 señales para detectar si tu WordPress está hackeado y confirmaste el compromiso de tu plataforma, ha llegado el momento de ejecutar un protocolo de contención ordenado.
Lo que hagas en este momento define el impacto en tu negocio. El error más caro y común es reaccionar por impulso: cambiar la contraseña del panel, borrar un par de archivos a ciegas y asumir que el problema está solucionado. Limpiar una plataforma no es un proceso de adivinanza; requiere pasos estructurados para aislar la amenaza, resguardar la evidencia técnica y evitar que la página se vuelva a infectar a las pocas horas.
Primero, no hagas esto (Los 5 errores que empeoran la crisis)
Cuando cunde el pánico, es muy fácil tomar decisiones que destruyen evidencia clave o dejan la plataforma inoperativa de forma permanente. Antes de modificar cualquier archivo, evita cometer estos cinco errores destructivos:
- Borrar archivos a ciegas desde el servidor: Eliminar carpetas con nombres extraños sin conocer la arquitectura interna de WordPress suele romper dependencias esenciales del sistema o dejar intacto el script malicioso que regenera la infección en minutos.
- Restaurar un respaldo reciente sin auditarlo: El 100% de los sitios que he tenido que recuperar de emergencia contaban con copias de seguridad; el problema es que casi ninguno tenía un respaldo limpio. Si restauras una copia realizada hace tres días pero el atacante ingresó hace un mes, únicamente estarás reinstalando la vulnerabilidad.
- Cambiar solo la contraseña de WordPress: Si el atacante instaló una puerta trasera (backdoor) en la base de datos o en los archivos del servidor, modificar tu clave desde el panel de control no detendrá su acceso.
- Reinstalar el tema o los plugins creyendo que eso limpia todo: Aunque descargues versiones oficiales y limpias de tus complementos, el código malicioso suele alojarse en las tablas de la base de datos, en el archivo de configuración
.htaccesso dentro de la carpeta/wp-content/uploads/. - Poner el sitio en mantenimiento borrando los registros (logs) del servidor: Ocultar la página es correcto, pero reiniciar el servidor o borrar los registros de acceso a nivel de hosting destruye las pruebas que permiten rastrear el vector de entrada original del ataque.
Los 5 pasos inmediatos del protocolo de contención
Para abordar el problema con criterio técnico y sin aumentar el riesgo, sigue esta secuencia ordenada:
Paso 1: Congela la evidencia y realiza un respaldo forense
Antes de editar cualquier línea de código, genera un respaldo completo del estado infectado actual (archivos y base de datos) y descárgalo a tu computador. Aunque contenga malware, este archivo es indispensable para que un especialista pueda analizar los registros (logs) de acceso y determinar cómo se produjo la intrusión.
Paso 2: Cambia accesos desde la infraestructura raíz
Actualiza de inmediato las credenciales de la infraestructura principal, no solo la clave de WordPress. Modifica la contraseña del panel de hosting (cPanel, Plesk o servidor privado), la clave de la base de datos en wp-config.php, los accesos FTP/SFTP y la cuenta de correo vinculada al usuario administrador.
Paso 3: Audita las cuentas de usuario en la base de datos
Ingresa a la base de datos mediante phpMyAdmin o el gestor de tu hosting y revisa la tabla wp_users. Elimina de raíz cualquier cuenta sospechosa con rol de administrador que no reconozcas. Muchos ciberdelincuentes crean usuarios ocultos para mantener el control de la plataforma.
Paso 4: Limpia los archivos del núcleo de WordPress
Descarga una copia limpia de WordPress desde su sitio oficial (wordpress.org) y reemplaza completamente las carpetas /wp-admin/ y /wp-includes/, además de los archivos sueltos de la raíz. Conserva únicamente tu archivo de configuración wp-config.php y la carpeta /wp-content/ tras verificar manualmente que no contengan código inyectado.
Paso 5: Desactiva ejecuciones de código PHP en la carpeta de cargas
La carpeta /wp-content/uploads/ solo debe almacenar archivos multimedia (imágenes, documentos PDF, videos). Jamás debe ejecutar scripts PHP. Para frenar de golpe el funcionamiento de archivos maliciosos en esta área, crea un archivo .htaccess dentro de la carpeta uploads con la regla de bloqueo deny from all o la restricción de ejecución de scripts de servidor.
⚠️ ¿Tu sitio está caído o redirigiendo a páginas de spam? Si prefieres no arriesgar la información de tu negocio en el proceso, escríbeme directamente por WhatsApp para coordinar una contención de emergencia en tiempo real.
Por qué tu sitio se reinfecta (La trampa de las puertas traseras)
Uno de los escenarios más frustrantes para el dueño de un negocio es realizar una limpieza aparente y descubrir que, 24 horas después, la página vuelve a mostrar enlaces de spam o redirecciones móviles. Esto sucede por la presencia de puertas traseras (backdoors).
Una puerta trasera es un fragmento de código de pocas líneas, habitualmente camuflado o codificado en bloques confusos (base64), que el atacante esconde en ubicaciones atípicas de tu servidor. Su única función es otorgar acceso remoto sin requerir autenticación formal.
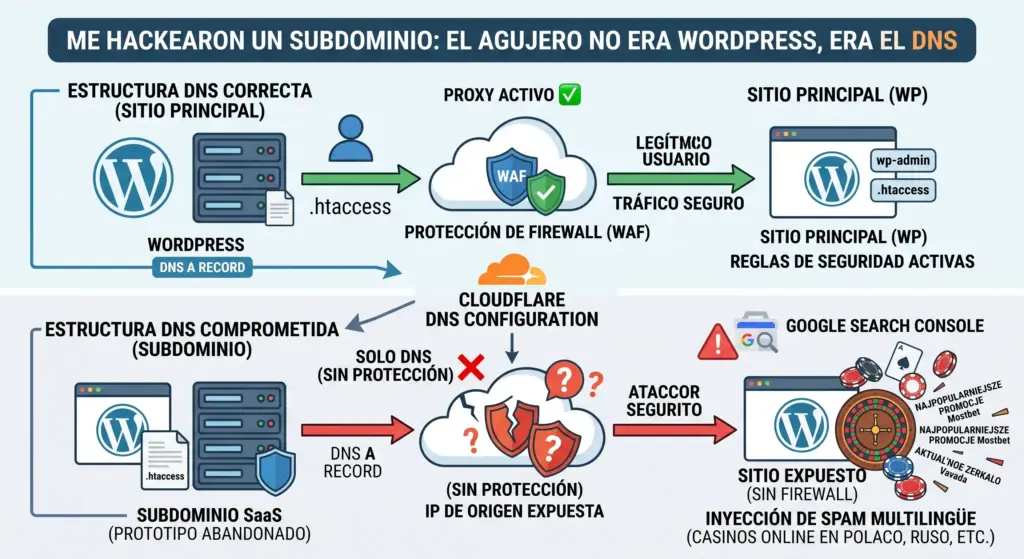
En ataques complejos de Blackhat SEO —donde se inyectan masivamente enlaces de casino o textos en caracteres cirílicos dentro de la base de datos—, los escáneres automáticos convencionales no logran detectar las firmas ofuscadas. Durante la resolución de un incidente de este tipo, la falta de visibilidad de los complementos comerciales me llevó a construir AG-Probe, una herramienta de diagnóstico forense propia diseñada para rastrear inyecciones invisibles directamente en las tablas SQL y sanitizar el sistema sin corromper la información del cliente.
Si tenías datos de clientes: La obligación legal bajo la Ley 21.719 en Chile
Este es un aspecto que la gran mayoría de las guías técnicas pasa por alto: en Chile, un hackeo dejó de ser un simple problema informático para convertirse en un evento con responsabilidades legales directas.
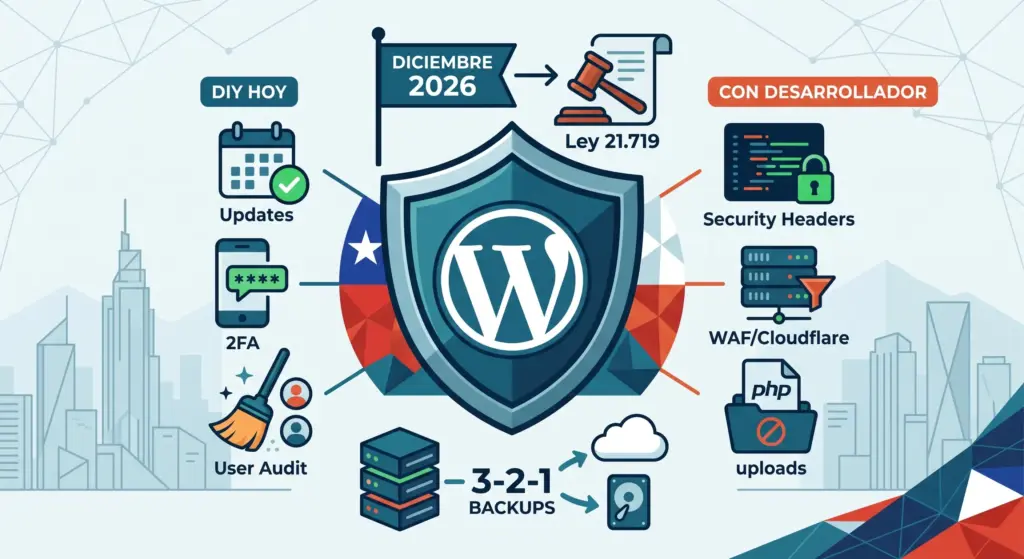
La Ley 21.719 de Protección de Datos Personales, promulgada a fines de 2024 y con vigencia plena fijada para el 1 de diciembre de 2026, cambia drásticamente las reglas del juego ante incidentes de ciberseguridad. Si tu sitio web almacena información personal de usuarios (a través de formularios de contacto, carritos de compra en WooCommerce o bases de datos de suscriptores) y sufre un compromiso de seguridad, la norma establece exigencias concretas:
- Obligación de notificar en 72 horas: Ante una vulneración que comprometa datos personales, la empresa tiene el deber legal de informar a la Agencia de Protección de Datos Personales en un plazo máximo de 72 horas desde que tuvo conocimiento del hecho.
- Notificación a las personas afectadas: Si la filtración expone información sensible, datos financieros o registros de menores de edad, también se debe comunicar directamente a los clientes impactados.
- Sanciones por ocultar la brecha: El Artículo 34 quáter de la ley califica la omisión intencional de reportar incidentes de seguridad como una infracción gravísima, sujeta a multas de hasta 20.000 UTM (más de $1.430 millones de pesos chilenos) o hasta el 4% de los ingresos anuales de la empresa en casos de reincidencia corporativa.
Recuperar tu reputación en Google (Safe Browsing y Search Console)
Si Google detectó el compromiso antes de que pudieras contenerlo, es muy probable que al ingresar a tu web aparezca la conocida pantalla roja de advertencia (“El sitio al que intentas acceder contiene programas dañinos”) o que en los resultados de búsqueda se muestre la leyenda “Este sitio puede haber sido hackeado”.
Para eliminar estas alertas y recuperar el tráfico orgánico de tu negocio, sigue este procedimiento tras completar la limpieza profunda:
- Ingresa a Google Search Console: Dirígete a la sección de Seguridad y acciones manuales y selecciona la pestaña Problemas de seguridad.
- Revisa los detalles señalados: Google mostrará las URLs de muestra donde detectó el software malicioso o las redirecciones no autorizadas.
- Solicita una revisión formal: Haz clic en el botón Solicitar revisión. En el formulario, explica de forma breve y técnica las acciones realizadas (por ejemplo: “Se reemplazó el core de WordPress, se eliminaron archivos maliciosos en la base de datos, se actualizaron credenciales y se cerraron las vulnerabilidades del servidor”).
- Plazos de respuesta: El proceso de verificación por parte de los sistemas automáticos de Google suele tardar entre 24 y 72 horas. Una vez confirmado que el sitio está limpio, la advertencia roja se retirará de forma automática.
Hasta acá puedes llegar tú (Y cuándo se requiere una intervención forense)
Las primeras acciones de contención —aislar la plataforma, modificar contraseñas maestras y revisar la lista de usuarios administradores— son tareas que puedes ejecutar directamente para evitar males mayores.
Sin embargo, cuando el ataque involucra inyecciones complejas en la base de datos, redirecciones condicionales que solo se activan en dispositivos móviles o vulnerabilidades estructurales en el entorno de hosting, el trabajo requiere herramientas de diagnóstico especializadas. Intentar “limpiar” a ciegas mediante la instalación masiva de plugins de seguridad suele empeorar la lentitud del sitio y dejar puertas traseras ocultas que reactivarán el problema semanas después.
En proyectos con arquitecturas exigentes, como la recuperación y optimización que llevamos a cabo en el caso corporativo de Wellboat, la clave para recuperar la estabilidad no consistió únicamente en eliminar el código sospechoso, sino en sanitizar la infraestructura y cerrar los vectores de entrada sin comprometer el rendimiento ni la información de la empresa.
Preguntas frecuentes sobre sitios WordPress comprometidos
¿Por qué mi sitio web fue hackeado si tenía un plugin de seguridad instalado?
Los plugins de seguridad son herramientas de supervisión, pero no son infalibles. Si tu servidor utiliza versiones obsoletas de PHP, contraseñas débiles o complementos desactualizados con fallos de seguridad no corregidos, un atacante puede eludir las reglas del plugin e ingresar directamente al sistema.
¿Es seguro restaurar una copia de seguridad para solucionar un hackeo?
Solo es seguro si la copia proviene de una fecha claramente anterior a la intrusión inicial y si, inmediatamente después de restaurarla, se corrigen las vulnerabilidades que permitieron el acceso. Si restauras un respaldo realizado mientras el sitio ya estaba comprometido, mantendrás la infección activa.
¿Cuánto tiempo demora Google en retirar la pantalla roja de advertencia?
Una vez que el sitio está completamente sanitizado y se envía la solicitud de revisión a través de Google Search Console, el proceso de verificación suele tardar entre 24 y 72 horas en completarse.
¿Qué exige la Ley 21.719 en Chile si hubo una filtración de datos de clientes?
La ley exige notificar el incidente de ciberseguridad a la Agencia de Protección de Datos Personales en un plazo máximo de 72 horas desde su detección. Si la brecha involucra datos sensibles, información financiera o registros de menores, también se debe notificar directamente a las personas afectadas.
Cómo evaluar tu sitio en 5 minutos (y tomar el control de tu infraestructura)
Para auditar el estado real de un servidor, su nivel de rendimiento y su postura de seguridad digital, uso habitualmente cinco herramientas gratuitas: PageSpeed Insights, Mozilla Observatory, SSL Labs, SecurityHeaders y Sucuri SiteCheck. Todas son públicas, de libre acceso y te entregarán una radiografía inicial del nivel de riesgo técnico de tu plataforma.
Sin embargo, para ahorrarte el trabajo de interpretar métricas complejas, consolidar gráficos de red y verificar los puntos críticos de consentimiento y trazabilidad que exige la norma, construí un Escáner de Viabilidad Comercial, Cumplimiento y Rendimiento WPO en mi propio portal.
Si deseas conocer el estado real de tu infraestructura antes de que la Agencia de Protección de Datos Personales comience a fiscalizar en diciembre de 2026, te invito a probar mi herramienta de diagnóstico. El sistema analizará tu código en tiempo real, medirá tus Core Web Vitals en conexiones móviles 4G, evaluará los requisitos técnicos de la Ley 21.719 y calculará automáticamente la pérdida de tráfico estimada y la fuga financiera mensual que la lentitud o los problemas de seguridad le están provocando a tu negocio.
Al finalizar, si tu sitio presenta un estado de riesgo crítico o mejorable, puedes escribirme directamente por WhatsApp para atención inmediata de emergencia o agendar una sesión de diagnóstico de 30 minutos directamente en mi calendario de Google Meet. Revisaremos juntos los cuellos de botella exactos de tu base de datos y trazaremos el plan de rescate técnico definitivo.
Continúa explorando
¿Te gustaría que investigue un caso similar o resuelva una duda técnica?
Propón una problemática de tu empresa o vota por temas de otros lectores para abordarlos en los próximos análisis técnicos.